Die Digitalisierung von Serviceprozessen im Außendienst bringt enorme Effizienzgewinne, wirft aber auch Fragen zur Datensicherheit auf. Serviceleiter in Maschinen- und Anlagenbauunternehmen stehen vor der Herausforderung, sensible Kunden- und Maschinendaten zu schützen, während Techniker mobil auf Informationen zugreifen und Serviceberichte digital erfassen. Moderne Field-Service-Plattformen müssen nicht nur funktional überzeugen, sondern auch höchste Standards bei Datenschutz, Verschlüsselung und Zugriffskontrolle erfüllen.
Was bedeutet Sicherheit bei digitalisierten Außendienstprozessen?
Sicherheit bei digitalisierten Außendienstprozessen umfasst den Schutz sensibler Kundendaten, Maschinendokumentationen und Serviceberichte vor unbefugtem Zugriff sowie die Gewährleistung von Datenverfügbarkeit und Integrität während des gesamten Serviceprozesses. Dies schließt technische Maßnahmen wie Verschlüsselung, Zugriffskontrollen und sichere Datenübertragung ebenso ein wie organisatorische Aspekte wie Berechtigungsmanagement und DSGVO-konforme Datenverarbeitung.
Im Kontext von Field Service Management bedeutet Sicherheit konkret, dass Techniker vor Ort auf notwendige Informationen zu Maschinen und Anlagen zugreifen können, ohne dass diese Daten bei Verlust oder Diebstahl mobiler Geräte kompromittiert werden. Die Herausforderung besteht darin, diese Sicherheitsanforderungen mit der praktischen Nutzbarkeit im Außendienst zu vereinbaren, wo Techniker oft unter Zeitdruck arbeiten und auf schnellen, unkomplizierten Zugriff angewiesen sind.
Eine sichere Field-Service-Plattform muss Daten während der gesamten Verarbeitungskette schützen – von der Erfassung im Ticketsystem über die mobile Nutzung bis zur Integration in ERP-Systeme. Zusätzlich müssen Audit-Trails nachvollziehbar dokumentieren, wer wann auf welche Informationen zugegriffen hat, um Compliance-Anforderungen zu erfüllen und bei Sicherheitsvorfällen schnell reagieren zu können.
Welche Datenschutzanforderungen gelten für Field-Service-Software?
Field-Service-Software muss die Anforderungen der Datenschutz-Grundverordnung (DSGVO) erfüllen, insbesondere bei der Verarbeitung personenbezogener Daten von Kunden und Mitarbeitern. Dazu gehören Prinzipien wie Datenminimierung, Zweckbindung, Transparenz sowie die Gewährleistung von Betroffenenrechten wie Auskunft, Berichtigung und Löschung. Lösungen, die in Deutschland gehostet werden und nach ISO 27001 zertifiziert sind, bieten einen höheren Schutzstandard als internationale Cloud-Dienste mit Rechenzentren außerhalb der EU.
Unternehmen, die eine externe Field-Service-Plattform nutzen, müssen mit dem Softwareanbieter einen Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO abschließen. Die mobile Erfassung von Daten im Außendienst erfordert besondere Aufmerksamkeit, da Techniker oft Fotos von Anlagen, Unterschriften von Kunden und handschriftliche Notizen digital erfassen. Moderne Field-Service-Automation-Lösungen bieten hierfür verschlüsselte Datenübertragung und rollenbasierte Zugriffsbeschränkungen, sodass jeder Nutzer nur die für seine Aufgaben notwendigen Informationen sehen kann.
Wie sicher sind cloudbasierte Field-Service-Plattformen?
Cloudbasierte Field-Service-Plattformen bieten ein hohes Sicherheitsniveau, wenn sie auf zertifizierten Rechenzentren mit ISO-27001-Standard basieren und moderne Verschlüsselungstechnologien für Datenübertragung und Speicherung einsetzen. Professionelle SaaS-Anbieter investieren erheblich in Sicherheitsinfrastruktur, regelmäßige Penetrationstests und automatische Backups, wodurch sie oft sicherer sind als selbst betriebene On-Premises-Lösungen in mittelständischen Unternehmen.
Der entscheidende Vorteil von Cloud-Lösungen liegt in der kontinuierlichen Aktualisierung von Sicherheitspatches und der professionellen Überwachung der Infrastruktur rund um die Uhr. Lösungen, deren Server ausschließlich in Deutschland stehen, unterliegen deutschem Datenschutzrecht und bieten zusätzliche Rechtssicherheit gegenüber internationalen Cloud-Anbietern. Zudem sollten Unternehmen auf Redundanzkonzepte achten, die sicherstellen, dass Daten auch bei Ausfällen einzelner Rechenzentren verfügbar bleiben.
Was passiert mit sensiblen Daten bei Offline-Nutzung?
Bei Offline-Nutzung werden sensible Daten verschlüsselt auf dem mobilen Endgerät zwischengespeichert und erst bei Wiederherstellung der Netzverbindung mit dem zentralen System synchronisiert. Moderne Field-Service-Apps nutzen lokale Verschlüsselung und Geräteauthentifizierung, um sicherzustellen, dass Daten auch bei Verlust oder Diebstahl des Tablets oder Smartphones nicht ausgelesen werden können.
Professionelle Field-Service-Plattformen setzen mehrere Sicherheitsebenen ein: Verschlüsselung der lokalen Datenbank, Authentifizierungsmechanismen wie PIN oder biometrische Verfahren und verschlüsselte Datenübertragung bei der Synchronisation. Unternehmen sollten zudem Mobile-Device-Management-(MDM)-Lösungen einsetzen, um bei Verlust eines Geräts die darauf gespeicherten Daten aus der Ferne löschen zu können.
Wie werden Zugriffsrechte und Berechtigungen gesteuert?
Zugriffsrechte in Field-Service-Management-Software werden über rollenbasierte Berechtigungskonzepte gesteuert, bei denen jeder Nutzer nur die Funktionen und Daten sehen kann, die für seine Aufgaben erforderlich sind. Typische Rollen umfassen Disponenten mit Zugriff auf Einsatzplanung und Ressourcenverwaltung, Techniker mit mobilen Berechtigungen für Serviceberichte und Servicemanager mit erweiterten Auswertungs- und Konfigurationsrechten.
Unternehmen, die bereits zentrale Identitätsmanagementsysteme wie Microsoft Active Directory oder Azure AD nutzen, profitieren von Single-Sign-On-(SSO)-Integrationen. Dabei authentifizieren sich Mitarbeiter einmalig mit ihren Unternehmenszugangsdaten und erhalten automatisch Zugriff auf die Field-Service-Plattform. Moderne Field-Service-Optimierungslösungen bieten Multi-Workspace-Konzepte, die eine klare Trennung zwischen internen und externen Nutzern ermöglichen, ohne dass separate Systeminstanzen erforderlich sind.
Welche Sicherheitsrisiken entstehen bei ERP-Integrationen?
ERP-Integrationen schaffen zusätzliche Schnittstellen, über die potenziell unbefugte Zugriffe erfolgen könnten, wenn Authentifizierung und Autorisierung nicht korrekt implementiert sind. Sicherheitsrisiken entstehen insbesondere durch unverschlüsselte Datenübertragung, fehlende API-Authentifizierung oder zu weitreichende Berechtigungen der Integrationsaccounts. Jede Schnittstelle ist ein potenzieller Angriffspunkt, über den Angreifer versuchen könnten, Zugriff auf kritische Geschäftsdaten zu erlangen.
Sichere ERP-Integrationen nutzen ausschließlich verschlüsselte Verbindungen (TLS/SSL) und moderne Authentifizierungsverfahren wie OAuth 2.0 oder API-Token mit begrenzter Gültigkeitsdauer. Die Berechtigungen des Integrationsaccounts sollten nach dem Prinzip der minimalen Rechte konfiguriert werden. Professionelle Field-Service-Plattformen bieten standardisierte Konnektoren für gängige ERP-Systeme, die bereits nach Best Practices konfiguriert sind und regelmäßige Sicherheitsupdates erhalten.
Wie SIMPL bei der Sicherheit digitalisierter Außendienstprozesse hilft
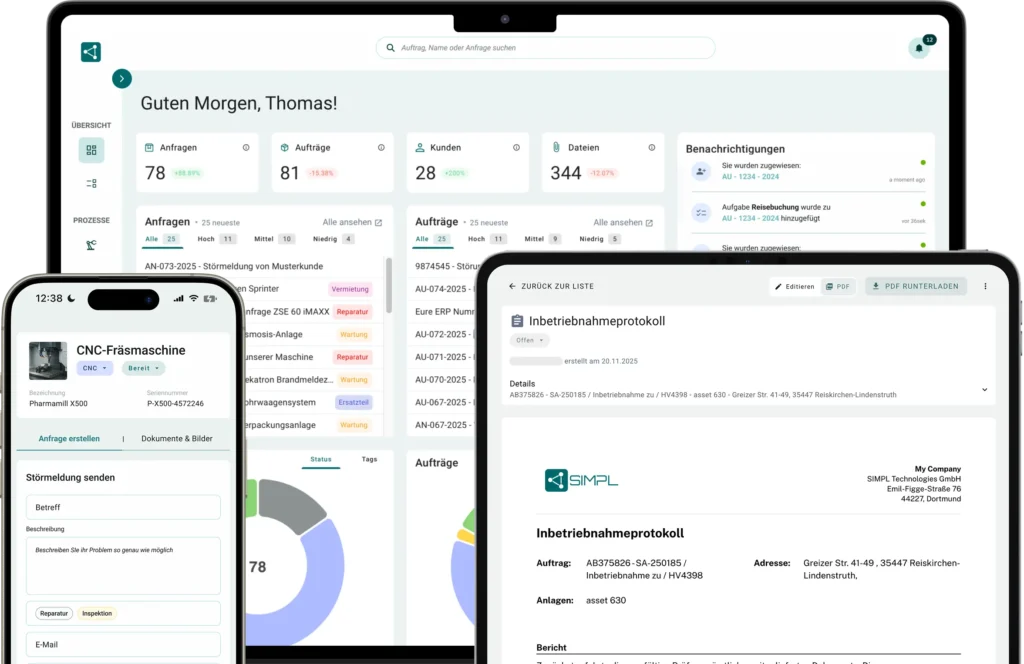
SIMPL bietet eine umfassende Lösung für sichere und effiziente Außendienstprozesse, die alle in diesem Artikel beschriebenen Sicherheitsanforderungen erfüllt. Die Plattform vereint höchste Datenschutzstandards mit praktischer Nutzbarkeit für Serviceteams im Maschinen- und Anlagenbau:
Konkrete Sicherheitsmerkmale von SIMPL:
- DSGVO-konforme Datenhaltung: Hosting ausschließlich in deutschen Rechenzentren mit ISO-27001-Zertifizierung und vollständiger Einhaltung aller Datenschutzanforderungen
- Verschlüsselte Offline-Nutzung: Techniker können auch ohne Internetverbindung sicher arbeiten – alle Daten werden lokal verschlüsselt und bei Wiederherstellung der Verbindung automatisch synchronisiert
- Granulares Berechtigungsmanagement: Rollenbasierte Zugriffskontrollen stellen sicher, dass jeder Nutzer nur die für seine Aufgaben notwendigen Informationen sieht
- Sichere ERP-Integration: Standardisierte Konnektoren für SAP, Microsoft Dynamics und weitere Systeme mit verschlüsselter Datenübertragung und OAuth-2.0-Authentifizierung
- Single Sign-On: Nahtlose Integration in bestehende Identitätsmanagementsysteme für einfache und sichere Benutzerverwaltung
- Audit-Trails und Compliance: Lückenlose Dokumentation aller Zugriffe und Änderungen für vollständige Nachvollziehbarkeit
Möchten Sie erfahren, wie SIMPL die Sicherheit Ihrer Außendienstprozesse auf das nächste Level hebt? Vereinbaren Sie jetzt eine persönliche Demo und überzeugen Sie sich selbst von unserer sicheren, DSGVO-konformen Field-Service-Management-Lösung. Unsere Experten zeigen Ihnen, wie Sie Effizienz und Datenschutz optimal vereinbaren – zugeschnitten auf die Anforderungen Ihres Unternehmens.
Ähnliche Artikel
- Welche Informationen gehören zwingend in jeden Serviceauftrag?
- Wofür braucht man QR-Codes im technischen Assetmanagement?
- Wie identifiziert man Engpässe mit Field Service Analytics?
- Wie reduziert man Fahrtkosten im Außendienst effektiv?
- Was sind die größten Herausforderungen bei Außendienst Digitalisierung?