Der Schutz sensibler Daten in Field-Service-Analytics-Systemen erfordert eine Kombination aus technischen Sicherheitsmaßnahmen, organisatorischen Prozessen und rechtlicher Compliance. Unternehmen müssen Kundendaten, Maschinendaten und Personaldaten durch Verschlüsselung, Zugriffskontrollen und eine DSGVO-konforme Verarbeitung absichern. Moderne Field-Service-Management-Software integriert diese Schutzmaßnahmen direkt in die Plattform, sodass Daten während der Erfassung, Übertragung und Auswertung durchgängig geschützt bleiben.
Unverschlüsselte Datenübertragung gefährdet Kundenvertrauen und rechtliche Compliance
Wenn Servicetechniker über mobile Apps Berichte erstellen und Maschinendaten erfassen, werden diese Informationen häufig über öffentliche Mobilfunknetze übertragen. Ohne Ende-zu-Ende-Verschlüsselung können sensible Kundendaten, Wartungsprotokolle oder technische Details während der Übertragung abgefangen werden. Das kostet nicht nur das Vertrauen Ihrer Kunden, sondern führt bei Datenschutzverletzungen auch zu erheblichen Bußgeldern und Reputationsschäden. Setzen Sie auf Field Service Management Software mit integrierter TLS-Verschlüsselung und stellen Sie sicher, dass auch die Offline-Datenspeicherung auf mobilen Geräten verschlüsselt erfolgt.
Fehlende Zugriffskontrollen ermöglichen unbefugten Zugriff auf vertrauliche Analysen
Field-Service-Analytics liefern detaillierte Einblicke in Kundenverhalten, Serviceverläufe und Technikerleistung. Wenn jeder Mitarbeiter Zugriff auf alle Daten hat, können vertrauliche Informationen über Kunden oder interne Kennzahlen in falsche Hände geraten. Das erhöht das Risiko von Datenmissbrauch, erschwert die DSGVO-Compliance und kann bei Audits zu erheblichen Problemen führen. Implementieren Sie ein rollenbasiertes Zugriffskonzept, bei dem Techniker nur auf ihre eigenen Aufträge zugreifen, Disponenten nur relevante Planungsdaten sehen und Führungskräfte aggregierte Analysen erhalten.
Welche sensiblen Daten fallen in Field-Service-Analytics-Systemen an?
Field-Service-Analytics-Systeme verarbeiten personenbezogene Kundendaten, technische Maschinendaten, Personaldaten von Technikern und betriebswirtschaftliche Informationen. Dazu gehören Kontaktdaten und Standorte von Kundenanlagen, detaillierte Servicehistorien mit Fehlerbildern, Arbeitszeiten und Leistungsdaten der Techniker sowie vertrauliche Informationen über Maschinenausfälle und Wartungsintervalle. Diese Datenvielfalt macht Field-Service-Analytics zu einem besonders schutzbedürftigen Bereich.
Kundendaten umfassen nicht nur Namen und Adressen, sondern auch Informationen über installierte Anlagen, Nutzungsprofile und vertragliche Vereinbarungen. Gleichzeitig sind diese Informationen hochsensibel, da sie Rückschlüsse auf Produktionsabläufe, Maschinenauslastung und strategische Investitionen der Kunden zulassen. Personaldaten der Techniker wie Standorte, Arbeitszeiten und Leistungskennzahlen dienen der Einsatzplanung, können aber bei unsachgemäßer Verwendung zu Überwachungsszenarien führen.
Warum ist Datenschutz in Field Service Analytics besonders kritisch?
Datenschutz ist in Field-Service-Analytics besonders kritisch, weil Systeme große Mengen personenbezogener Daten über mehrere Organisationsgrenzen hinweg verarbeiten und mobile Techniker außerhalb kontrollierter Netzwerke arbeiten. Die Kombination aus Cloud-Speicherung, mobiler Datenerfassung und analytischer Auswertung schafft zahlreiche Angriffspunkte für Datenschutzverletzungen. Gleichzeitig unterliegen Maschinen- und Anlagenbauer strengen DSGVO-Anforderungen, da sie sowohl als Auftragsverarbeiter für ihre Kunden als auch als Verantwortliche für eigene Mitarbeiterdaten agieren.
Die dezentrale Natur von Field Service verschärft die Herausforderung. Techniker greifen von verschiedenen Standorten, oft über öffentliche Netzwerke, auf zentrale Systeme zu. Mobile Geräte können verloren gehen oder gestohlen werden, wodurch lokal gespeicherte Daten gefährdet sind. Field-Service-Analytics aggregieren zudem Daten aus verschiedenen Quellen und erstellen neue Datenkombinationen, die möglicherweise sensiblere Informationen offenbaren als die Einzeldaten selbst.
Wie funktioniert DSGVO-konforme Datenverarbeitung in Field-Service-Systemen?
DSGVO-konforme Datenverarbeitung in Field-Service-Systemen basiert auf Rechtsgrundlagen für jede Verarbeitung, Datenminimierung, Zweckbindung und transparenter Dokumentation. Unternehmen müssen vor der Datenerfassung klären, ob eine Einwilligung, ein Vertrag oder ein berechtigtes Interesse die Verarbeitung rechtfertigt. Die Rechtsgrundlage für die Verarbeitung von Kundendaten im Field Service ist typischerweise die Vertragserfüllung, während für weitergehende Analysen ein berechtigtes Interesse als Rechtsgrundlage dienen kann.
Datenminimierung bedeutet, dass Field-Service-Systeme nur die Daten erfassen sollten, die für den konkreten Zweck erforderlich sind. Moderne Field-Service-Management-Software ermöglicht die Konfiguration von Serviceformularen und Checklisten, sodass Unternehmen genau steuern können, welche Daten erfasst werden. Zweckbindung erfordert klare Regelungen dafür, wofür erfasste Daten verwendet werden dürfen – Daten aus Serviceaufträgen dürfen nicht ohne Weiteres für Marketingzwecke genutzt werden.
Welche technischen Sicherheitsmaßnahmen schützen Field-Service-Daten?
Technische Sicherheitsmaßnahmen zum Schutz von Field-Service-Daten umfassen Verschlüsselung während der Übertragung und Speicherung, regelmäßige Backups, Firewalls und Intrusion-Detection-Systeme sowie sichere Authentifizierung. Verschlüsselung mit TLS-Protokollen schützt Daten während der Übertragung zwischen mobilen Apps und Cloud-Servern, während Verschlüsselung auf Datenbankebene gespeicherte Daten gegen unbefugten Zugriff sichert.
Moderne SaaS-Plattformen für Field Service Management setzen auf mehrschichtige Sicherheitsarchitekturen. Die Verschlüsselung beginnt bereits auf dem mobilen Gerät des Technikers – Daten werden lokal verschlüsselt gespeichert und erst nach erfolgreicher Authentifizierung über gesicherte Kanäle übertragen. Regelmäßige Backups in geografisch verteilten Rechenzentren sichern die Verfügbarkeit, während Firewalls und Intrusion-Detection-Systeme den Netzwerkverkehr überwachen und verdächtige Aktivitäten erkennen.
Wie kontrolliert man Zugriffsrechte in Service-Analytics-Plattformen?
Zugriffsrechte in Service-Analytics-Plattformen werden durch rollenbasierte Zugriffskontrolle gesteuert, bei der Benutzer je nach Funktion nur auf die für ihre Aufgaben notwendigen Daten zugreifen können. Techniker erhalten Zugriff auf ihre eigenen Serviceaufträge und relevante Anlagendaten, Disponenten sehen Planungsübersichten und Ressourcenverfügbarkeiten, Serviceleiter erhalten aggregierte Analysen und Kennzahlen. Diese Granularität verhindert unbefugten Zugriff und erfüllt das DSGVO-Prinzip der Datenminimierung.
Die Implementierung beginnt mit der Definition von Rollen, die den tatsächlichen Verantwortlichkeiten in der Serviceorganisation entsprechen. Moderne Field-Service-Plattformen bieten flexible Berechtigungskonzepte, die sich nicht nur nach Rollen, sondern auch nach Teams, Regionen oder Kundengruppen differenzieren lassen. Regelmäßige Überprüfungen der Zugriffsrechte stellen sicher, dass Berechtigungen aktuell bleiben, während Audit-Logs alle Zugriffe und Änderungen dokumentieren.
Was sind die häufigsten Datenschutzfehler bei Field-Service-Analytics?
Die häufigsten Datenschutzfehler bei Field-Service-Analytics sind unzureichende Verschlüsselung mobiler Daten, fehlende Zugriffskontrollen, unklare Rechtsgrundlagen für die Datenverarbeitung und mangelnde Dokumentation. Viele Unternehmen vernachlässigen die Verschlüsselung von Daten auf mobilen Geräten oder nutzen unsichere Übertragungsprotokolle. Zu weit gefasste Zugriffsrechte ermöglichen es Mitarbeitern, auf Daten zuzugreifen, die für ihre Arbeit nicht erforderlich sind.
Ein verbreiteter Fehler ist die Verwendung unverschlüsselter Kommunikationskanäle. Wenn Techniker Serviceberichte per E-Mail oder über unsichere Messaging-Dienste versenden, können sensible Informationen abgefangen werden. Fehlende oder zu weitreichende Zugriffskontrollen widersprechen dem Prinzip der Datenminimierung und erhöhen das Risiko von Datenmissbrauch. Unklare Rechtsgrundlagen und fehlende Dokumentation führen bei Audits regelmäßig zu Problemen – eine strukturierte Dokumentation von Anfang an erspart spätere Schwierigkeiten.
Wie SIMPL beim Schutz sensibler Daten in Field-Service-Analytics hilft
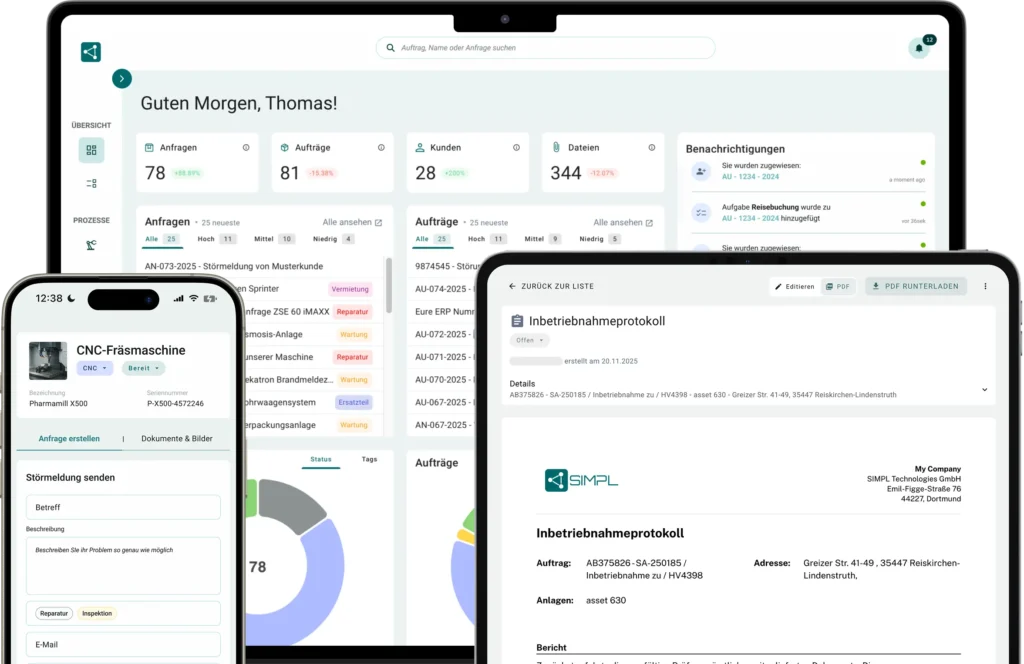
SIMPL bietet eine umfassende Lösung für den Datenschutz in Field-Service-Analytics-Systemen und unterstützt Unternehmen dabei, sensible Daten durchgängig zu schützen. Die Plattform integriert alle wesentlichen Sicherheitsmaßnahmen direkt in den Workflow:
- Ende-zu-Ende-Verschlüsselung: Alle Datenübertragungen zwischen mobilen Apps und Cloud-Servern erfolgen über TLS-verschlüsselte Verbindungen, während lokale Datenspeicher auf mobilen Geräten verschlüsselt werden
- Rollenbasierte Zugriffskontrollen: Feingranulare Berechtigungskonzepte ermöglichen es, Zugriffsrechte präzise nach Rollen, Teams und Regionen zu differenzieren
- DSGVO-konforme Datenverarbeitung: Konfigurierbare Serviceformulare und Checklisten gewährleisten Datenminimierung, während integrierte Dokumentationsfunktionen die Nachweispflichten erfüllen
- Automatisierte Backups: Verschlüsselte Backups in geografisch verteilten Rechenzentren sichern die Verfügbarkeit und Integrität Ihrer Daten
- Audit-Logs und Compliance-Reports: Lückenlose Dokumentation aller Zugriffe und Datenänderungen erleichtert Audits und schafft Transparenz
Schützen Sie Ihre sensiblen Field-Service-Daten mit SIMPL und erfüllen Sie gleichzeitig alle Datenschutzanforderungen. Vereinbaren Sie jetzt eine kostenlose Demo und erfahren Sie, wie SIMPL Ihre Serviceorganisation absichert und das Vertrauen Ihrer Kunden stärkt.
Ähnliche Artikel
- Was ist der Unterschied zwischen einer Fehlerkultur und einer Schuldzuweisung im Service?
- Wie Installed Base Management Ihre Servicequalität verbessert
- Welche Arbeitskleidung ist für Industrieservice vorgeschrieben?
- Für welche Unternehmen eignet sich Field Service Management Software?
- Was kostet Field Service Optimierung?